에버스핀, 9월 악성앱 탐지 분석…"악성앱 탐지 1381건 중 개인정보 탈취 31%"
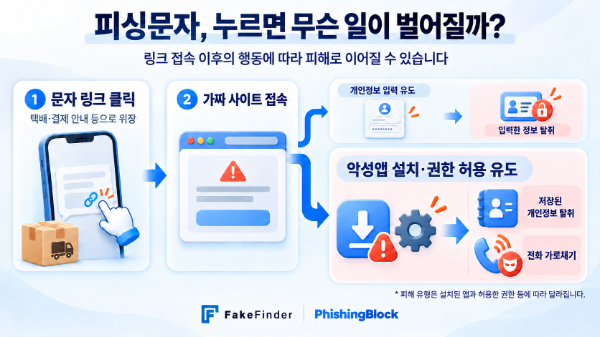
[비욘드포스트 이순곤 기자] 추석을 앞두고 택배 배송지 확인이나 결제 안내를 가장한 피싱문자가 늘어날 수 있어 주의가 요구된다. 문자 속 링크를 통해 악성앱을 설치하거나 권한을 허용하면 개인정보 탈취뿐 아니라 통화 연결까지 조작될 수 있다는 분석이 나왔다.
AI 보안기업 에버스핀은 악성앱 탐지 솔루션 '페이크파인더(FakeFinder)'로 국내 주요 금융사에서 수집한 9월 탐지 데이터를 분석한 결과를 공개했다.
분석 대상은 9월1일부터 21일까지 위험 등급인 'DANGER'로 분류된 탐지 데이터 가운데 집계 건수 상위 30개 항목이다. 전체 1381건 가운데 공공·금융기관 사칭과 추가 악성앱 설치 유도 유형이 903건으로 65.4%를 차지했다.
개인정보 탈취 유형은 428건으로 31.0%, 전화 가로채기 유형은 50건으로 3.6%였다. 다만 이 수치는 상위 악성 항목의 탐지 건수 합계로 실제 피해자 수를 뜻하지는 않는다.
기관 사칭 유형은 공공기관이나 금융기관을 가장해 개인정보 입력이나 송금을 유도하거나 다른 악성앱을 추가로 설치하도록 하는 방식이다.
개인정보 탈취형 악성앱은 허용된 권한에 따라 스마트폰에 저장된 연락처와 문자, 사진, 메모 등에 접근할 수 있다. 수집된 정보는 이후 사칭 연락이나 금융사기 등에 악용될 수 있다고 에버스핀은 설명했다.
전화 가로채기 기능은 이용자가 금융사나 공공기관에 직접 확인 전화를 걸더라도 범죄자가 지정한 번호로 연결되도록 조작할 수 있다. 분석 대상에는 '보안'이나 '업데이트' 등 정상 서비스를 연상시키는 이름을 사용하면서 개인정보 탈취나 통화 조작 기능이 탐지된 항목도 포함됐다.
에버스핀은 문자 링크를 누르는 것만으로 모든 피해가 발생하는 것은 아니라고 설명했다. 이후 가짜 사이트에 개인정보를 입력했는지, 별도 앱을 설치했는지, 어떤 권한을 허용했는지에 따라 위험 수준이 달라질 수 있다는 것이다.
회사의 악성앱 탐지 솔루션 페이크파인더는 정상 앱 정보를 기준으로 설치 앱을 비교하는 화이트리스트 방식에 AI 분석을 결합했다. KB국민은행과 카카오뱅크, NH농협은행, 케이뱅크 등 은행을 비롯해 카드·증권·보험사에도 적용돼 있다고 회사는 밝혔다.
에버스핀은 금융권에서 활용하던 탐지 기술을 개인용 앱 '피싱블락(Phishing Block)'으로도 제공하고 있다. 스마트폰에 설치됐거나 새로 설치되는 앱의 악성 여부를 탐지해 이용자에게 알리고, 등록한 가족에게도 위험 알림을 전달하는 기능을 지원한다.
sglee640@beyondpost.co.kr

 All Copyright Reserved © The Beyondpost